สคส. เอาจริง ออกคำสั่งลงโทษปรับทางการปกครองบริษัทเอกชนรายใหญ่ ทำข้อมูลส่วนบุคคลรั่ว กระทบต่อเจ้าของข้อมูล อีกทั้งไม่มี DPO แม้จะมีข้อมูลลูกค้ากว่า 1 แสนราย
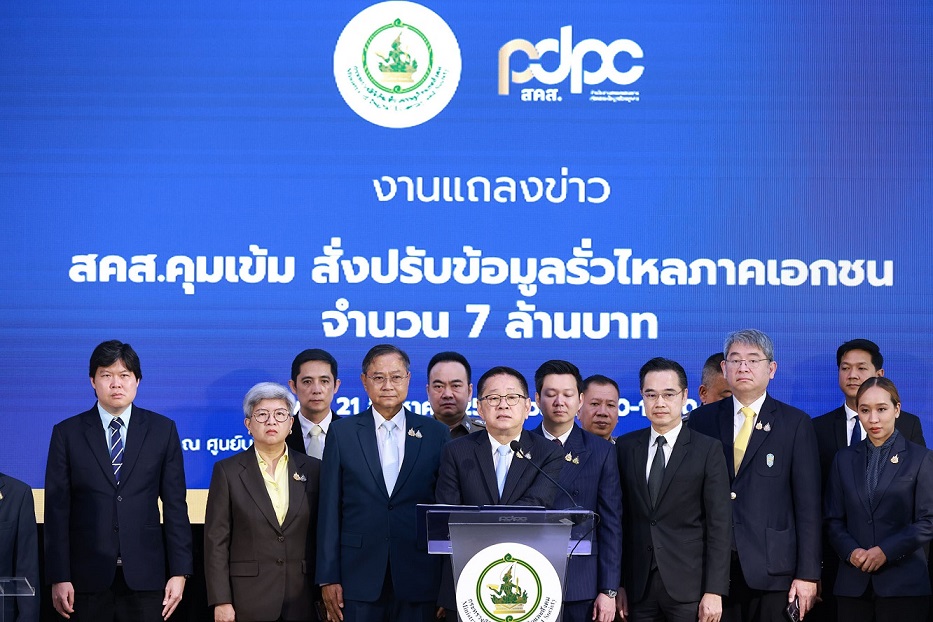
สำนักงานคณะกรรมการคุ้มครองข้อมูลส่วนบุคคล (สคส.) กระทรวงดิจิทัลเพื่อเศรษฐกิจและสังคม ได้ออกคำสั่งลงโทษปรับทางการปกครองต่อบริษัทเอกชนรายใหญ่ระดับประเทศที่มีการซื้อขายสินค้าออนไลน์ โดยปรับอัตราสูงสุดรวมจำนวนทั้งสิ้น 7 ล้านบาท จากกรณีข้อมูลส่วนบุคคลของลูกค้าจำนวนมากรั่วไหลไปยังกลุ่มมิจฉาชีพคอลเซ็นเตอร์
ประเสริฐ จันทรรวงทอง รัฐมนตรีว่าการกระทรวงดิจิทัลฯ เปิดเผยว่า การดำเนินการนี้เป็นส่วนหนึ่งของมาตรการคุมเข้มเพื่อป้องกันการละเมิดข้อมูลส่วนบุคคลและเพิ่มความเชื่อมั่นในความปลอดภัยของธุรกรรมออนไลน์ รวมถึงการป้องกันอาชญากรรมทางไซเบอร์ที่ใช้ข้อมูลส่วนบุคคลอย่างไม่ถูกต้อง
การปรับครั้งนี้เกิดขึ้นหลังจากคณะกรรมการผู้เชี่ยวชาญด้านเทคโนโลยีพบว่า บริษัทดังกล่าวไม่มีการแต่งตั้งเจ้าหน้าที่คุ้มครองข้อมูลส่วนบุคคล (DPO) และไม่ปฏิบัติตามกฎหมายที่กำหนดให้แจ้งเหตุการณ์ข้อมูลรั่วไหลแก่สำนักงานคุ้มครองข้อมูลส่วนบุคคล ภายในระยะเวลาที่กำหนด การลงโทษครั้งนี้เน้นย้ำถึงความสำคัญของการรักษาความปลอดภัยของข้อมูลส่วนบุคคล ซึ่งเป็นประเด็นที่รัฐบาลให้ความสำคัญเป็นอย่างยิ่งในยุคดิจิทัลที่การละเมิดความเป็นส่วนตัวสามารถเกิดขึ้นได้ง่ายและส่งผลกระทบรุนแรง
ทั้งนี้การกระทำความผิดของบริษัทดังกล่าว มีรายละเอียด 3 ประการ ดังนี้
- บริษัทที่ถูกร้องเรียนได้เก็บรวบรวมข้อมูลส่วนบุคคลของลูกค้าจำนวนมากกว่า 1 แสนราย และใช้ข้อมูลดังกล่าวในการประกอบธุรกิจหลักของบริษัท แต่กลับไม่มีเจ้าหน้าที่คุ้มครองข้อมูลส่วนบุคคล ตามที่กฎหมายกำหนด จึงทำให้เมื่อเกิดข้อมูลรั่วไหล บริษัทดังกล่าวไม่สามารถเยียวยาแก้ไขปัญหาได้ ซึ่งเป็นกรณีดำเนินการที่ขัดต่อมาตรา 41 แห่งพ.ร.บ.คุ้มครองข้อมูลส่วนบุคคล พ.ศ. 2562
- ผู้ถูกร้องเรียนดังกล่าวไม่มีมาตรการรักษาความปลอดภัยที่เหมาะสมตามที่ พ.ร.บ.คุ้มครองข้อมูลส่วนบุคคล พ.ศ. 2562 กำหนด ทำให้ข้อมูลรั่วไหลจากบริษัทดังกล่าวไปยังกลุ่มมิจฉาชีพคือแก๊งคอลเซ็นเตอร์ และก่อให้เกิดความเสียหายในวงกว้าง การกระทำดังกล่าวจึงเป็นการกระทำที่ขัดต่อมาตรา 37(1) แห่งพ.ร.บ.คุ้มครองข้อมูลส่วนบุคคล พ.ศ. 2562
- เมื่อเกิดเหตุข้อร้องเรียนจากเจ้าของข้อมูลส่วนบุคคล บริษัทกลับเพิกเฉยไม่ดำเนินการแก้ไข และแจ้งเหตุให้สำนักงานคุ้มครองข้อมูลส่วนบุคคลล่าช้า ทำให้ไม่สามารถเยียวยาได้ อันเป็นความผิดตามมาตรา 37 (4) พ.ร.บ.คุ้มครองข้อมูลส่วนบุคคล พ.ศ. 2562
รัฐมนตรีว่าการกระทรวง DE ได้แถลงเพิ่มเติมว่าคำสั่งลงโทษปรับทางการปกครองครั้งนี้นับว่าเป็นฉบับแรก โดยต้องการคุ้มครองประชาชนจากปัญหากรณีแก๊งคอลเซ็นเตอร์และข้อมูลส่วนบุคคลรั่วไหลที่เป็นปัญหาหลักของประเทศในตลอดระยะเวลา 2 ปีที่ผ่านมา ปฏิบัติการครั้งนี้จะใช้เป็นมาตรฐาน และบรรทัดฐานในการพิจารณาเรื่องข้อมูลรั่วไหลในภาครัฐ และภาคเอกชน ที่มีการร้องเรียนเข้าที่สำนักงานคุ้มครองข้อมูลส่วนบุคคลต่อไป
ผลจากการปรับครั้งนี้จะทำให้ภาครัฐและภาคเอกชนตื่นตัวในเรื่องการเคร่งครัดและปฎิบัติตาม พ.ร.บ.คุ้มครองข้อมูลส่วนบุคคล พ.ศ. 2562 ให้มากขึ้น รวมถึงเป็นส่วนหนึ่งของมาตรการในการป้องปรามอาชญากรรมแก๊งคอลเซ็นเตอร์ที่เกิดขึ้น จากการนำเอาข้อมูลส่วนบุคคลของประชาชนที่มีอยู่มากในปัจจุบันไปใช้โดยผิดกฎหมาย นอกจากนี้มาตรการดังกล่าวยังช่วยในการเยียวยาบรรเทาความเสียหายให้กับเจ้าของข้อมูลส่วนบุคคลที่ข้อมูลส่วนบุคคลรั่วไหลจากเหตุดังกล่าวข้างต้น และสร้างความเชื่อมั่นให้กับประชาชนในการใช้ข้อมูลส่วนบุคคลทางออนไลน์ทั้งภาครัฐและภาคเอกชนให้มากขึ้น