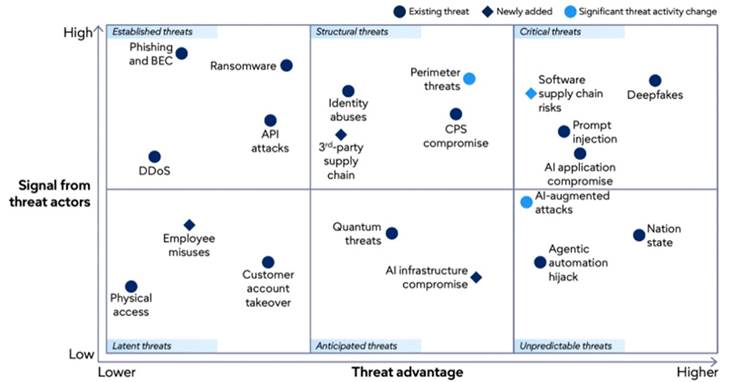
การ์ทเนอร์ อิงก์ บริษัทวิจัยและให้คำปรึกษาชั้นนำด้านธุรกิจและเทคโนโลยี เผยว่า ภัยคุกคามที่คาดการณ์ได้ยากในปัจจุบันมี 4 ประการ ซึ่งเป็นจุดที่กลุ่มผู้โจมตีมีความได้เปรียบอย่างมากในการใช้เจาะช่องโหว่ขององค์กรเป้าหมายได้สำเร็จ ประกอบด้วย Deepfakes, การโจมตีแอปพลิเคชัน AI (AI Application Compromise), การโจมตีด้วยพรอมต์ (Prompt Injection) และภัยคุกคามต่อห่วงโซ่อุปทานซอฟต์แวร์ (Software Supply Chains)
ขอบเขตของภัยคุกคาม ThreatScape คาดการณ์โดยการ์ทเนอร์ (ภาพที่ 1) ได้จัดหมวดหมู่ภัยคุกคามออกเป็น 6 หมวดที่แตกต่างกัน โดยใช้แกนวัด 2 แกนหลัก ได้แก่:
- การจำแนกภัยคุกคาม โดยพิจารณาจากคุณภาพและปริมาณข้อมูล ที่เรียกว่า “สัญญาณภัยคุกคาม” หรือ Threat Signal ที่มีอยู่
- การประเมินภัยคุกคาม โดยอิงจากความสามารถขององค์กรในการจัดการกับภัยคุกคามนั้น ๆ และการประเมินว่าผู้โจมตีเป็นฝ่ายกุมความได้เปรียบอยู่หรือไม่
ภาพที่ 1: ขอบเขตภัยคุกคาม ThreatScape คาดการณ์โดยการ์ทเนอร์ ระหว่างปี 2569-2570
ที่มา: การ์ทเนอร์ (มิถุนายน 2569)
จอห์น วัตตส์ (John Watts) รองประธานนักวิเคราะห์การ์ทเนอร์ กล่าวว่า การที่บริษัทพัฒนา AI ชั้นนำเร่งนำเสนอแนวคิดด้านความปลอดภัยใหม่ๆ ได้ก่อให้เกิด “สัญญาณรบกวน” เพิ่มขึ้นในภูมิทัศน์ภัยคุกคามที่ซับซ้อนอยู่แล้ว ส่งผลให้ผู้นำด้านไซเบอร์ซีเคียวริตี้ต้องสามารถแยกแยะ “ภัยคุกคามที่แท้จริง” ออกจากข้อมูลรบกวนเหล่านี้ เพื่อรับมือการเปลี่ยนแปลงได้อย่างทันท่วงที
ภายในงานสัมมนา Gartner Security & Risk Management Summit นักวิเคราะห์วัตตส์ได้อธิบายถึงวิธีที่ผู้บริหารความมั่นคงปลอดภัยสารสนเทศ (หรือ CISO) ใช้รับมือกับภัยคุกคามสำคัญทั้ง 4 ประการนี้ไว้ดังนี้:
1.การโจมตีไปที่แอปพลิเคชัน AI (AI Application Compromise)
การโจมตีแอปพลิเคชัน AI ถูกจัดเป็นภัยคุกคามสำคัญ เนื่องจากผู้โจมตีหันมาเจาะเครื่องมือ AI ขององค์กรที่เพิ่มขึ้นอย่างต่อเนื่อง ทั้งระบบภายในและที่เปิดสู่สาธารณะ พื้นที่การโจมตียังขยายไปยัง Custom-built agents, การเชื่อมต่อกับระบบภายนอก (Third-party integrations) และแอปพลิเคชันสำหรับพนักงาน ซึ่งล้วนเพิ่มความเสี่ยงต่อการรั่วไหลของข้อมูลสำคัญและรหัสผ่าน หากการควบคุมความปลอดภัยไม่รัดกุม
“ทีมไซเบอร์ซีเคียวริตี้จำเป็นต้องขยายขอบเขตการทำงานให้เกินกว่าการปกป้องซอฟต์แวร์แบบดั้งเดิม โดยต้องสำรวจและจัดทำผังพื้นที่การโจมตีรูปแบบใหม่ ๆ ที่เกิดจากโมเดล Generative AI หรือ Agentic Tools โดยการนำกรอบการทำงาน TRiSM (Trust, Risk and Security Management ในระบบ AI) ของการ์ทเนอร์มาปรับใช้ จะช่วยให้ทีมไซเบอร์ทราบว่าควรจะนำมาตรการลดความเสี่ยงเฉพาะของ AI ไปฝังไว้ในขั้นตอนการพัฒนาแอปพลิเคชัน AI ได้อย่างไร” วัตตส์กล่าวเสริม
การรักษาความปลอดภัยแอปพลิเคชัน AI ไม่จำเป็นต้องเริ่มจากศูนย์ ปัจจุบันมีโซลูชันจากสตาร์ทอัปที่รองรับได้ทั้งเชิงกว้างและเชิงลึก เหมาะกับองค์กรที่มีความพร้อมและต้องการการป้องกันแบบครบวงจร ในการรับมือภัยคุกคาม CISO ควรประยุกต์ใช้แนวทาง Secure Development Life Cycle และ Threat Modeling กับระบบ AI ควบคู่กับการยกระดับการจัดหมวดหมู่ข้อมูล นำ Purpose-Based Access Control (PBAC) มาใช้ และติดตั้งระบบตรวจสอบการทำงานอย่างต่อเนื่อง
2. การปลอมแปลงตัวตนด้วยดีปเฟก (Identity Impersonation Using Deepfakes)
การมาของ GenAI ทำให้ปริมาณ ความสมจริง และการเข้าถึงเครื่องมือสร้าง Deepfake เพิ่มขึ้นอย่างมาก ครอบคลุมทั้งเสียง วิดีโอ และภาพ ทั้งแบบบันทึกล่วงหน้าและเรียลไทม์ ส่งผลให้ผู้โจมตีสามารถปลอมแปลงตัวตนเพื่อโจมตีผ่านหลายช่องทางได้ง่ายขึ้น Deepfake ยังถูกใช้เจาะระบบยืนยันตัวตนแบบชีวมิติ ผสานกับ Social Engineering เพื่อหลอกลวงพนักงานแบบเรียลไทม์ และแทรกซึมหรือบิดเบือนกระบวนการสรรหาบุคลากร
“การใช้ดีปเฟกของผู้โจมตียังพัฒนาก้าวหน้าอย่างต่อเนื่อง และกลายเป็นเรื่องปกติแล้วเพื่อทำให้การหลอกลวงแบบ Phishing ตรวจจับได้ยากขึ้น ไม่มีมาตรการควบคุมทางไซเบอร์เพียงหนึ่งเดียวที่จะปกป้องคุณได้ทั้งหมด ดังนั้นองค์กรจึงควรเสริมความแข็งแกร่งให้กับกระบวนการทางธุรกิจ การยกระดับความตระหนักรู้ของบุคลากร และการติดตั้งเทคโนโลยีตรวจจับดีปเฟกเท่าที่จะทำได้อย่างบูรณาการ” วัตตส์กล่าว
ทีมไซเบอร์ซีเคียวริตี้ต้องมองให้ไกลไปกว่า “การตรวจจับดีปเฟก” แต่ต้องเพิ่มความเข้มงวดเพื่อปกป้องความถูกต้องของการสื่อสารเรียลไทม์ รวมถึงกระบวนการตรวจสอบและยืนยันตัวตนด้วยชีวมิติ โดยพิจารณาจากสิ่งต่อไปนี้:
- สร้างกลยุทธ์การลดความเสี่ยงที่ยืดหยุ่น: พึงระลึกไว้ว่า ลำพังแค่เทคโนโลยีตรวจจับดีปเฟกนั้นไม่เพียงพอที่จะป้องกันการโจมตีด้วยการปลอมแปลงตัวตน แต่ต้องมุ่งเน้นไปที่การควบคุมความปลอดภัยแบบเป็นชั้น ๆ หรือ Layers of Controls ซึ่งจะแตกต่างกันไปตามยูสเคสการใช้งาน
- ปกป้องการยืนยันตัวตนด้วยชีวมิติ: มุ่งเน้นไปที่การตรวจจับการโจมตีแบบ Presentation Attack อาทิ การใช้รูปหรือหน้ากากหลอกกล้อง และ Injection Attack อาทิ การสอดแทรกข้อมูลภาพ/เสียงเข้าไปในระบบโดยตรง ควบคู่ไปกับการวิเคราะห์สัญญาณเชิงบริบท (Contextual Signals)
- รักษาความปลอดภัยการประชุมออนไลน์: บังคับใช้นโยบายการเข้าถึงแบบมีเงื่อนไข (Conditional Access Policies) เพื่อให้ผู้เข้าร่วมประชุมต้องยืนยันตัวตนอย่างแน่นหนา และทำการวิเคราะห์ข้อมูล Metadata ของการโทรนั้น ๆ
3. ภัยคุกคามต่อห่วงโซ่อุปทานซอฟต์แวร์ (Software Supply Chain Threats)
“วิวัฒนาการของ GenAI จะเร่งการโจมตีห่วงโซ่อุปทานซอฟต์แวร์ผ่านช่องโหว่โอเพนซอร์สให้รวดเร็วยิ่งขึ้น องค์กรจึงต้องจัดตั้ง Trusted Component Registries ยกระดับความปลอดภัยของกระบวนการ CI/CD และพัฒนาระบบตรวจจับ–ตอบสนองต่อความผิดปกติที่มีประสิทธิภาพ” วัตตส์กล่าว
ขณะเดียวกัน ทีมไซเบอร์ซีเคียวริตี้ควรจัดทำบัญชีสินทรัพย์ซอฟต์แวร์ให้ครบถ้วน และบูรณาการมาตรการควบคุมอย่างเข้มงวดตลอดวงจรการพัฒนา เพื่อรับมือภัยคุกคามที่มุ่งทั้งแอปพลิเคชันดั้งเดิมและระบบ AI สมัยใหม่ โดยผู้บริหาร CISO ควรดำเนินการ ดังนี้:
- กำหนดให้ผู้จำหน่ายซอฟต์แวร์ต้องส่งมอบเอกสาร SBOM ย่อมาจาก Software Bill of Materials หมายถึง รายการส่วนประกอบซอฟต์แวร์ และ AIBOM ย่อมาจาก AI Bill of Materials หมายถึง รายการส่วนประกอบของ AI พร้อมประเมินความเสี่ยงของทุกชิ้นส่วนโดยใช้เครื่องมือที่มีฐานข้อมูลภัยคุกคาม (Threat Intelligence) ที่อัปเดตล่าสุด ก่อนนำไปติดตั้งใช้งาน
- ใช้คลังจัดเก็บโค้ดที่ผ่านการตรวจสอบและคัดสรรแล้ว สำหรับโค้ดจากภายนอก, Container Images หรือไฟล์คงที่ที่ไม่สามารถเปลี่ยนแปลงได้ ซึ่งทำหน้าที่เป็นแบบแผนสำหรับการสร้างคอนเทนเนอร์ซอฟต์แวร์ และโมเดล AI รวมถึงบังคับใช้ระบบป้องกันการแก้ไขโค้ด (Branch Protection) ในคลังเก็บโค้ด
- ลงนามดิจิทัลเข้ากับส่วนประกอบของซอฟต์แวร์ในขั้นตอนการพัฒนา, บังคับใช้ระบบควบคุมสิทธิ์การเข้าถึงเท่าที่จำเป็น (Least-Privilege) ในระบบ Build และคอยตรวจสอบกิจกรรมการทำงานขณะรันไทม์ของเครื่องมือเอเจนต์อัตโนมัติอย่างต่อเนื่อง
4. การโจมตีด้วยพรอมต์ (Prompt Injection)
Prompt Injection เป็นภัยคุกคามไซเบอร์ที่พุ่งเป้าระบบ AI โดยเฉพาะ LLMs ผ่านการแทรกหรือปรับแต่งคำสั่งเพื่อบิดเบือนพฤติกรรมโมเดล อาจนำไปสู่การรั่วไหลของข้อมูลสำคัญ การกระทำที่ไม่ได้รับอนุญาต หรือการหลบเลี่ยงมาตรการความปลอดภัย และยิ่งการใช้ GenAI ขยายตัว ความเสี่ยงนี้ยิ่งทวีความรุนแรงจนไม่อาจมองข้าม
การรับมือจำเป็นต้องใช้การป้องกันแบบหลายชั้น ได้แก่ การทดสอบความปลอดภัยเชิงรุกเพื่อค้นหาช่องโหว่ การออกแบบ System Prompts ที่รัดกุม และการติดตั้ง AI Runtime Guardrails เพื่อตรวจจับและยับยั้งพฤติกรรมผิดปกติ โดยผู้บริหาร CISO สามารถดำเนินการสำคัญได้ ดังนี้:
- นำระบบตรวจสอบและล้างข้อมูลอินพุตมาใช้ (Input Validation and Sanitization) เพื่อกรองคำสั่งที่อาจแฝงประสงค์ร้ายออกไปก่อนส่งให้ AI
- จัดตั้งระบบตรวจสอบและแจ้งเตือน (Monitoring and Alerting) สำหรับตรวจสอบพฤติกรรมของ AI ที่ผิดปกติ ซึ่งอาจเป็นสัญญาณบ่งชี้ว่าระบบถูกโจมตีด้วย Prompt Injection สำเร็จแล้ว
- ผสานการทดสอบ Prompt Injection เข้าเป็นส่วนหนึ่งของวงจรการพัฒนาระบบ AI (AI System Development Lifecycle)
- นำผลลัพธ์จากการทดสอบ มาปรับปรุงและพัฒนาเครื่องมือควบคุมความปลอดภัยขณะรันไทม์ (Runtime Controls) ให้ดียิ่งขึ้น
การขยายตัวของ GenAI กำลังเปลี่ยนภูมิทัศน์ภัยคุกคามไซเบอร์อย่างมีนัยสำคัญ ตั้งแต่การโจมตีแอปพลิเคชัน AI, Prompt Injection, ดีปเฟก ไปจนถึงซัพพลายเชนซอฟต์แวร์ที่เปราะบางมากขึ้น องค์กรจึงต้องปรับกลยุทธ์ความปลอดภัยให้ครอบคลุมทั้งการพัฒนา การเข้าถึงข้อมูล และการดำเนินงาน โดยนำแนวทางเชิงระบบ เช่น Secure Development Life Cycle, Threat Modeling, การควบคุมสิทธิ์แบบ PBAC และการป้องกันหลายชั้นสำหรับ AI มาใช้ เพื่อแยกแยะภัยคุกคามที่แท้จริงและรับมือได้อย่างทันท่วงทีในสภาพแวดล้อมที่ซับซ้อนยิ่งขึ้น