ฟอร์ติเน็ตแนะ…แนวทางรับมือภัยคุกคามยุค AI ด้วย AI Governance, Zero Trust และ Quantum-Safe Cryptography ป้องกันข้อมูลรับความเสี่ยงทั้งปัจจุบันและอนาคต
ก่อนที่จะสายเกินไป… เมื่อ AI กำลังเพิ่มทั้งความเร็วในการทำงานและความเร็วของการโจมตี ขณะที่ Quantum Computing อาจเปลี่ยนกติกาการเข้ารหัสข้อมูลในอนาคต องค์กรจึงไม่ควรรอให้ภัยเกิดขึ้นจริง แต่ต้องเริ่มวางรากฐานด้านความมั่นคงปลอดภัยไซเบอร์ตั้งแต่วันนี้
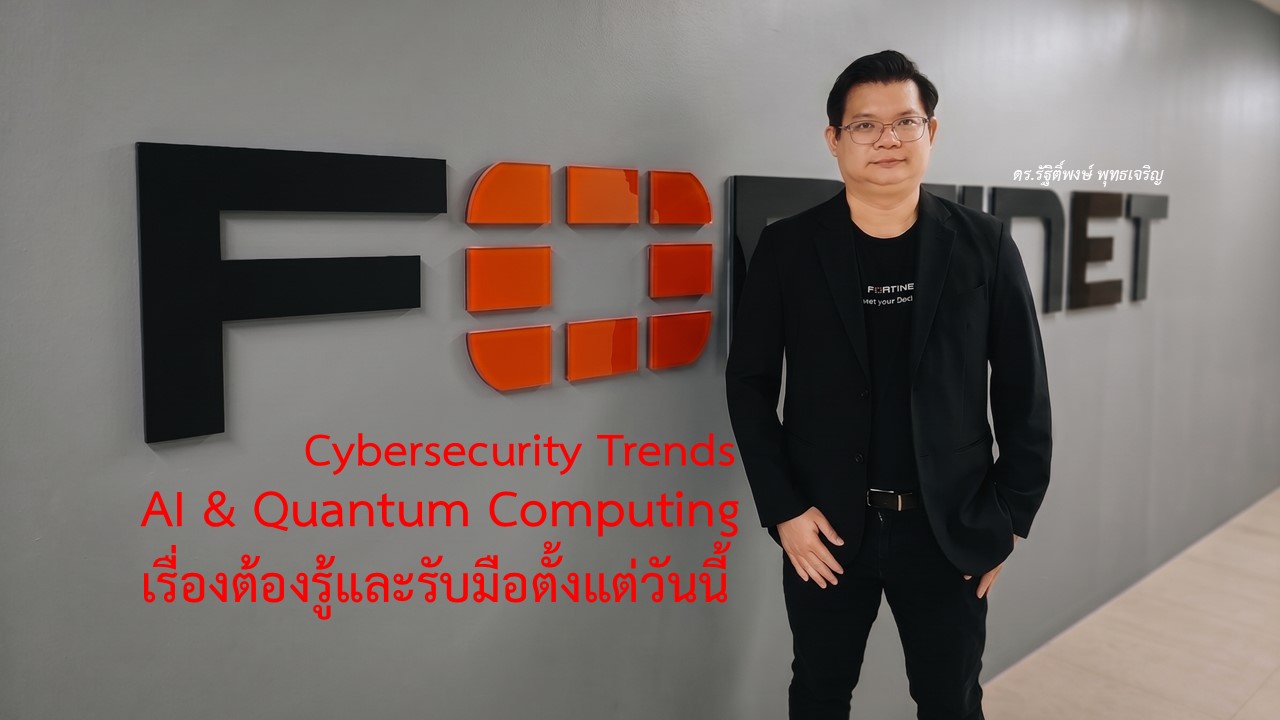
ดร.รัฐิติ์พงษ์ พุทธเจริญ Director, Systems Engineering Thailand and Laos, ฟอร์ติเน็ต ประเทศไทย กล่าวถึงแนวโน้มด้านความปลอดภัยไซเบอร์ว่า สิ่งที่น่าจับตามองอย่างยิ่งในวันนี้คือ AI Cybersecurity และ Quantum Computing โดยอธิบายว่า…
เมื่อ AI กลายเป็นเครื่องมือสำคัญขององค์กรในเวลาอันรวดเร็ว ตั้งแต่การช่วยสรุปเอกสาร วิเคราะห์ข้อมูล ไปจนถึงการพัฒนาซอฟต์แวร์และดูแลลูกค้า แต่ในอีกด้านหนึ่ง ความสะดวกนี้ก็นำมาซึ่งความเสี่ยงรูปแบบใหม่ โดยเฉพาะเมื่อพนักงานใช้เครื่องมือ AI ภายนอกองค์กรกับข้อมูลที่มีความอ่อนไหว โดยไม่ได้รับการอนุมัติหรือไม่มีมาตรการควบคุมที่เหมาะสม
ขณะเดียวกัน Quantum Computing ก็กำลังเป็นอีกเทคโนโลยีที่องค์กรไม่ควรมองว่าเป็นเรื่องไกลตัว แม้วันนี้การใช้งานอาจยังจำกัดอยู่ในแวดวงการวิจัยและอุตสาหกรรมเฉพาะทาง แต่ศักยภาพในการประมวลผลโจทย์ที่ซับซ้อนได้รวดเร็วกว่าคอมพิวเตอร์แบบเดิม อาจสร้างการเปลี่ยนแปลงอย่างมากต่อโลกดิจิทัลและการเข้ารหัสที่ใช้ปกป้องข้อมูลและธุรกรรมในปัจจุบัน
Shadow AI ภัยใกล้ตัวที่ไม่คาดคิด
หนึ่งในเทรนด์ที่องค์กรควรจับตาอย่างใกล้ชิดคือ Shadow AI หรือการที่ผู้ใช้งานนำ AI มาใช้ในงานโดยอยู่นอกเหนือการกำกับดูแลของฝ่ายไอทีและฝ่ายความปลอดภัยไซเบอร์ แม้จุดเริ่มต้นอาจเป็นเพียงความต้องการทำงานให้เร็วขึ้น แต่หากมีการป้อนข้อมูลลูกค้า ข้อมูลทางธุรกิจ ซอร์สโค้ด หรือเอกสารภายในเข้าสู่แพลตฟอร์มภายนอก ข้อมูลเหล่านั้นอาจรั่วไหล ถูกจัดเก็บ หรือถูกนำไปใช้เพื่อฝึกโมเดล AI ได้โดยที่องค์กรไม่รู้ตัว
“โจทย์สำคัญไม่ใช่การห้ามใช้ AI เพราะ AI เป็นเครื่องมือที่ช่วยเพิ่มขีดความสามารถในการแข่งขัน แต่คือการทำให้องค์กรใช้ AI ได้อย่างปลอดภัย มีนโยบาย มีขอบเขต และมีการมองเห็นว่าข้อมูลใดกำลังถูกส่งออกไปที่ใด” ดร.รัฐิติ์พงษ์กล่าว
AI เมื่ออยู่ในมือทั้งฝ่ายป้องกันและฝ่ายโจมตี
ความเปลี่ยนแปลงที่สำคัญอีกด้านคือ การใช้ AI ในโลกไซเบอร์ไม่ได้จำกัดอยู่แค่ฝ่ายรักษาความปลอดภัยอีกต่อไป ผู้ไม่หวังดีเองก็ใช้ AI เพื่อเร่งกระบวนการโจมตีได้เช่นกัน ไม่ว่าจะเป็นการสแกนหาช่องโหว่ การสร้างหรือดัดแปลงมัลแวร์ การเขียนอีเมลหลอกลวงที่แนบเนียนขึ้น หรือการโจมตีแบบเจาะจงเป้าหมายในวงกว้าง
เมื่อการโจมตีเร็วขึ้นและปรับเปลี่ยนได้ตลอดเวลา องค์กรจึงไม่สามารถพึ่งพาการตรวจสอบแบบเดิมที่ทำงานด้วยแรงคนเพียงอย่างเดียวได้อีกต่อไป การนำ AI มาช่วยวิเคราะห์พฤติกรรมที่ผิดปกติ ตรวจจับภัยคุกคาม และตอบสนองต่อเหตุการณ์อย่างรวดเร็วจึงเป็นสิ่งจำเป็น
Fortinet วางแนวทางการใช้ AI ด้านความปลอดภัยไว้ใน 3 มิติ ได้แก่ AI Protect, AI Secure และ AI Assist กล่าวคือ ใช้ AI เพื่อช่วยปกป้องระบบและตรวจจับภัยคุกคาม ใช้ระบบรักษาความปลอดภัยเพื่อคุ้มครองแอปพลิเคชันและข้อมูลที่เกี่ยวข้องกับ AI และใช้ AI ช่วยให้ทีมปฏิบัติการด้านความปลอดภัยทำงานได้มีประสิทธิภาพขึ้น
สำหรับองค์กรที่เริ่มพัฒนา AI Application, LLM หรือ AI Agent ของตนเอง ประเด็นไม่ได้อยู่เพียงการป้องกันเครือข่าย แต่ต้องปกป้องตัวแอปพลิเคชัน AI ด้วย โดยโซลูชันอย่าง FortiAI Gate ทำหน้าที่ในลักษณะ AI Application Firewall ช่วยป้องกันความเสี่ยงที่เกี่ยวข้องกับ AI ตามแนวทาง OWASP Top 10 for LLMs และ AI Agent เช่น การสั่งงานที่มุ่งร้าย การเข้าถึงข้อมูลเกินสิทธิ์ หรือการชักจูงโมเดลให้เปิดเผยข้อมูลที่ไม่ควรเปิดเผย
Quantum Computing: ภัยที่อาจยังมาไม่ถึง แต่ข้อมูลกำลังถูกขโมยไปแล้ว
นอกจาก AI แล้ว Quantum Computing คืออีกเรื่องที่ผู้บริหารและทีมเทคโนโลยีควรเริ่มวางแผนตั้งแต่วันนี้ แม้คอมพิวเตอร์ควอนตัมที่มีศักยภาพสูงพอจะถอดรหัสมาตรฐานการเข้ารหัสที่ใช้อยู่ทั่วไปอาจยังไม่พร้อมใช้งานในวงกว้าง แต่ผู้โจมตีกำลังใช้แนวคิดที่เรียกว่า “Harvest Now, Decrypt Later” หรือ “เก็บข้อมูลวันนี้ แล้วรอถอดรหัสในวันหน้า”
กล่าวคือ ผู้ไม่หวังดีอาจดักจับและเก็บข้อมูลที่เข้ารหัสไว้ในปัจจุบัน เช่น ข้อมูลลูกค้า ทรัพย์สินทางปัญญา ข้อมูลสุขภาพ ข้อมูลธุรกรรม หรือข้อมูลภาครัฐ แล้วรอวันที่เทคโนโลยี Quantum Computing มีประสิทธิภาพมากพอจะถอดรหัสข้อมูลเหล่านั้นได้ ความเสี่ยงจึงไม่ได้เกิดขึ้นเฉพาะในอนาคต แต่เริ่มต้นตั้งแต่วันที่ข้อมูลสำคัญถูกส่งผ่านระบบแล้ว
ดร.รัฐิติ์พงษ์ กล่าวว่าองค์กรจึงควรประเมินว่า ข้อมูลใดมีอายุความลับยาวนาน ข้อมูลใดหากรั่วไหลในอีก 5–10 ปีข้างหน้าจะสร้างผลกระทบรุนแรง และระบบใดใช้การเข้ารหัสที่อาจต้องปรับเปลี่ยนให้รองรับยุคหลังควอนตัม หรือ Post-Quantum Cryptography (PQC)
Framework รับมือ: ควบคุม AI เสริม Zero Trust และเตรียม Quantum-Safe
ดร.รัฐิติ์พงษ์แนะนำอีกว่า องค์กรไม่จำเป็นต้องเริ่มจากการลงทุนครั้งใหญ่ แต่ควรเริ่มต้นจากการสร้างกรอบปฏิบัติที่ชัดเจนและดำเนินการเป็นลำดับ ดังนี้
- วาง AI Governance และ AI Guardrails: กำหนดให้ชัดเจนว่าพนักงานสามารถใช้ AI ใดได้ ใช้กับข้อมูลประเภทใดได้บ้าง และข้อมูลใดห้ามป้อนเข้าสู่เครื่องมือ AI ภายนอก
- มองเห็นและควบคุมการใช้ข้อมูล: ใช้ความสามารถด้าน Data Loss Prevention (DLP) ร่วมกับระบบรักษาความปลอดภัย เช่น FortiGate และ FortiClient เพื่อช่วยตรวจสอบ ควบคุม และลดโอกาสที่ข้อมูลสำคัญจะถูกส่งออกไปอย่างไม่เหมาะสม
- ยกระดับสู่ Zero Trust: ไม่เชื่อถือผู้ใช้ อุปกรณ์ หรือการเชื่อมต่อใดโดยอัตโนมัติ ต้องยืนยันตัวตน ตรวจสอบสิทธิ์ และประเมินบริบทของการเข้าถึงอยู่เสมอ
- ใช้ Multi-Factor Authentication หรือ MFA: การยืนยันตัวตนหลายปัจจัยไม่ควรเป็นมาตรการเฉพาะผู้ดูแลระบบหรือฝ่ายไอที แต่ควรขยายให้ครอบคลุมบุคลากรทุกระดับ โดยเฉพาะผู้ที่เข้าถึงข้อมูลและระบบสำคัญ
- จัดทำแผน Quantum-Safe: สำรวจระบบเข้ารหัสเดิม จัดลำดับข้อมูลสำคัญ และวางแผนเปลี่ยนผ่านไปสู่การเข้ารหัสที่ทนทานต่อยุคควอนตัม
รู้จัก QKD และ PQC องค์กรไหนใช้อะไร?
ในด้านเทคโนโลยี องค์กรอาจพิจารณาแนวทางหลัก 2 รูปแบบ คือ Quantum Key Distribution (QKD) และ Post-Quantum Cryptography (PQC) โดย QKD เหมาะกับกรณีที่ต้องการความปลอดภัยระดับสูงมาก เช่น โครงสร้างพื้นฐานสำคัญของประเทศ หรือ Critical Information Infrastructure ขณะที่ PQC เป็นแนวทางที่เหมาะกับองค์กรทั่วไปมากกว่า เพราะใช้หลักคณิตศาสตร์ใหม่ที่ออกแบบมาให้ต้านทานการโจมตีจากคอมพิวเตอร์ควอนตัม และสามารถต่อยอดกับโครงสร้างพื้นฐานเดิมได้
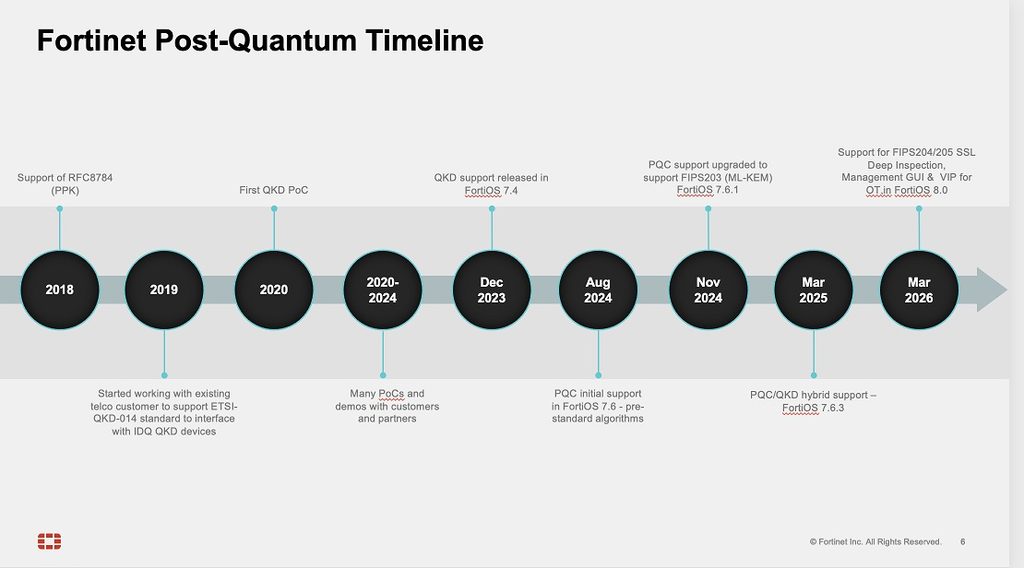
Fortinet ได้เริ่มรองรับ QKD ผ่าน FortiOS 7.4 ตั้งแต่ปี 2023 และเพิ่มการรองรับมาตรฐาน FIPS 203 หรือ ML-KEM ผ่าน FortiOS 7.6.1 ในปี 2024 ช่วยให้องค์กรสามารถยกระดับการเชื่อมต่อ VPN เดิมไปสู่แนวทาง PQC ได้โดยไม่จำเป็นต้องรื้อระบบทั้งหมด นอกจากนี้ แผนงาน FortiOS 8.0 ในปี 2026 ยังเตรียมขยายการรองรับไปยังมาตรฐาน FIPS 204/205 รวมถึงการใช้งานในสภาพแวดล้อม OT หรือ Operational Technology
เริ่มวันนี้ เพื่อไม่ต้องแก้ปัญหาเมื่อสายเกินไป
ท้ายที่สุด ความมั่นคงปลอดภัยไซเบอร์ในยุค AI และ Quantum Computing ไม่ใช่เรื่องของเครื่องมือเพียงอย่างเดียว แต่เป็นเรื่องของการตัดสินใจเชิงกลยุทธ์ การกำกับดูแลข้อมูล และการสร้างความพร้อมให้ทั้งคน กระบวนการ และเทคโนโลยีทำงานร่วมกัน
องค์กรที่เริ่มวางนโยบาย AI สร้างสถาปัตยกรรม Zero Trust และประเมินเส้นทางสู่ Quantum-Safe ตั้งแต่วันนี้ จะมีโอกาสรับมือกับความเสี่ยงได้อย่างเป็นระบบกว่าการรอให้เกิดเหตุการณ์ข้อมูลรั่วไหลหรือการโจมตีครั้งใหญ่ก่อน เพราะในโลกไซเบอร์ ความเสียหายมักไม่ได้เริ่มต้นในวันที่ถูกโจมตี แต่อาจเริ่มตั้งแต่วันที่องค์กรยังคิดว่า “เรื่องนี้ยังไม่ใกล้ตัว”