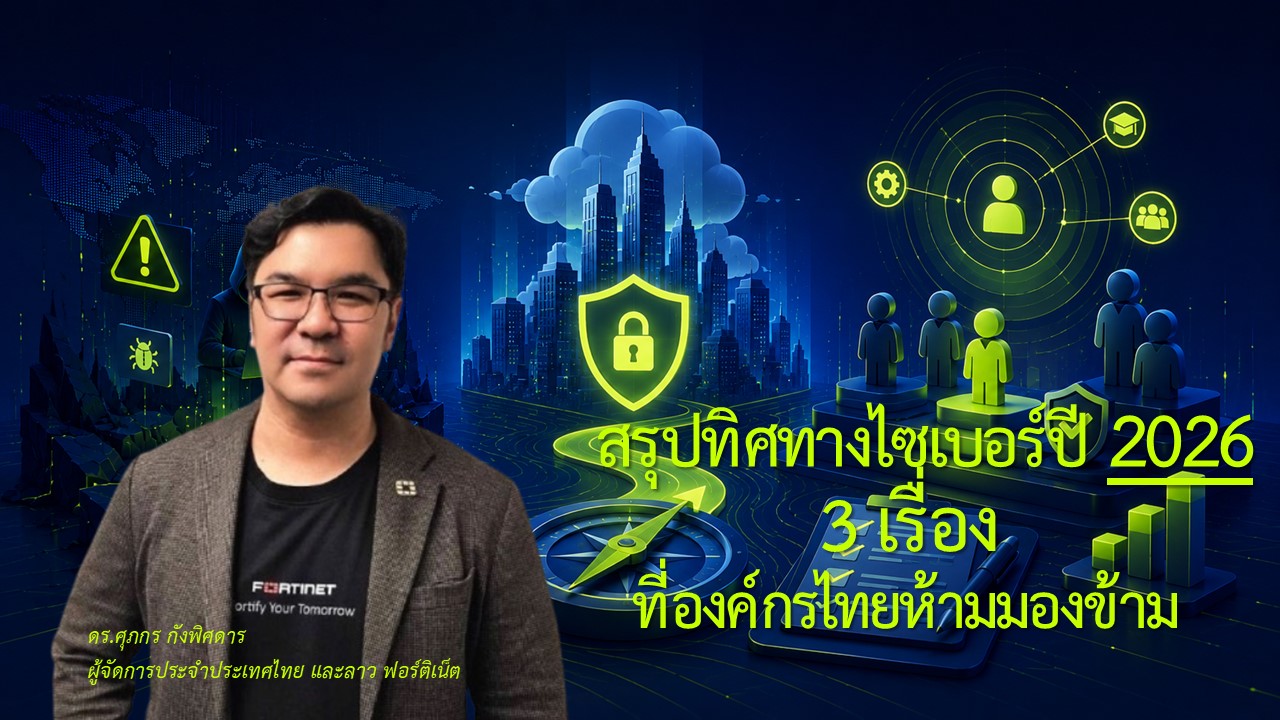
ปัจจุบันนับจากราวๆ เดือนมีนาคม 2026 ที่ผ่านมา กล่าวได้ว่าความยืดหยุ่นทางไซเบอร์ในยุคแห่งสงครามที่ขับเคลื่อนด้วย AI เป็นสิ่งสำคัญยิ่ง ที่หลายฝ่ายควรต้องตระหนัก
Fortinet ในฐานะผู้นำตลาดด้าน Cybersecurity ฉายมุมมอง Top Cybersecurity Priorities across the Thailand ผ่านการเปิดเผยของ ดร.ศุภกร กังพิศดาร ผู้จัดการประจำประเทศไทยและลาว ฟอร์ติเน็ต (Fortinet)
ภูมิทัศน์ภัยคุกคามไซเบอร์และความเป็นจริงใหม่ในปี 2026 โดยมีองค์ประกอบสำคัญ 3 ส่วน ได้แก่
- ความไม่แน่นอน (Uncertainty): โลกกำลังก้าวเข้าสู่สภาวะที่เรียกว่า “ความเป็นจริงใหม่” (New Realities) ซึ่งมีความไม่แน่นอนสูงทั้งในด้านเศรษฐกิจ สังคม และความขัดแย้งทางภูมิรัฐศาสตร์ สิ่งที่ทำให้เรื่องนี้กลายเป็นความสำคัญลำดับต้นๆ ในไทย คือการตระหนักรู้ว่าสงครามในโลกยุคปัจจุบัน มักจะเริ่มต้นจากการโจมตีทางไซเบอร์เสมอ ส่งผลให้องค์กรภายในประเทศไทยต้องเร่งยกระดับการป้องกันทางไซเบอร์เพื่อรับมือกับความไม่แน่นอนนี้
- การเร่งตัว (Acceleration): เกิดจากการเข้ามาของเทคโนโลยีอุบัติใหม่ (Emerging Technologies) โดยเฉพาะอย่างยิ่ง AI ที่เข้ามาเปลี่ยนความเร็วของภัยคุกคาม ในปัจจุบันผู้โจมตีสามารถเจาะระบบด้วยความเร็วระดับเครื่องจักร (Machine Speed) และใช้ AI ช่วยสแกนหาช่องโหว่หรือทำฟิชชิ่งได้อย่างรวดเร็ว นอกจากนี้ AI ยังทำให้แฮกเกอร์ไม่จำเป็นต้องมีความเชี่ยวชาญระดับสูง เพียงแค่รู้วิธีการใช้คำสั่ง (Prompt) ก็สามารถโจมตีได้ องค์กรจึงจำเป็นต้องเร่งสปีดของตัวเอง (Accelerate) เพื่อเตรียมรับมือด้วยความเร็วระดับ Machine Speed เช่นกัน
- การเปลี่ยนผ่าน (Transformation): องค์กรไม่สามารถหยุดรอได้อีกต่อไปและต้องทำ Transformation ทันที เนื่องจากหลายปัจจัย เช่น สภาวะเศรษฐกิจที่บีบให้ต้องปรับตัวเพื่อความคล่องตัว การนำเทคโนโลยีใหม่ๆ เข้ามาใช้ในองค์กร หรือแรงกดดันจากการที่คู่แข่งเริ่มนำ AI มาใช้ในธุรกิจ ในมิติของความปลอดภัย การทำ Transformation นี้รวมถึงการปรับเปลี่ยนโครงสร้างพื้นฐานไปสู่การหลอมรวมระหว่างระบบเครือข่ายและความปลอดภัย (Convergence of Networking and Security) เพื่อให้สามารถตอบโจทย์ความท้าทายใหม่ๆ ได้อย่างมีประสิทธิภาพ
จากการเก็บสถิติพบว่า ภัยคุกคามทางไซเบอร์ไม่ใช่เรื่องไกลตัวอีกต่อไป โดย 91% ขององค์กรเคยถูกโจมตีอย่างน้อยหนึ่งครั้ง และกว่า 26% ถูกโจมตีถึงห้าครั้งหรือมากกว่า ภัยคุกคามที่พบบ่อยที่สุดยังคงเป็น Malware, Phishing และ Password Attack ซึ่งเมื่อเกิดการเจาะระบบ เมื่อเกิดขึ้นแล้วค่าใช้จ่ายในการฟื้นฟูนั้นมหาศาล โดยเฉลี่ยในปี 2025 สูงถึง 2.1 ล้านดอลลาร์สหรัฐฯ และองค์กรส่วนใหญ่ต้องใช้เวลามากกว่า 1 เดือนในการกู้คืนระบบให้กลับมาเป็นปกติ หรือบางองค์กรต้องใช้เวลาราว 4 เดือน ซึ่งสร้างความเสียหายที่อาจนำไปสู่การปิดตัวไปเลยทีเดียว
3 ขั้นตอนเตรียมความพร้อมสำหรับองค์กร
เพื่อให้การใช้งาน AI ในองค์กรเกิดประโยชน์สูงสุดและปลอดภัย ผู้เชี่ยวชาญแนะนำ 3 แนวทางปฏิบัติ ดังนี้
- สร้าง Visibility: ตรวจสอบว่ามีใครใช้ AI อะไรบ้าง (เช่น ChatGPT, Claude) และใช้กับข้อมูลส่วนใดขององค์กร
- บังคับใช้ Security Control: กำหนดสิทธิ์การใช้งาน (Prompt Control) ว่าสิ่งใดทำได้หรือไม่ได้ และป้องกันไม่ให้ AI แสดงผลข้อมูลที่ละเอียดอ่อน
- วางระบบ Governance: กำหนดนโยบายจากระดับบริหาร (Top-down) เน้นคุณภาพของข้อมูล (Data Quality) ที่จะนำมาเทรน AI เพื่อป้องกันข้อมูลขยะหรือการตัดสินใจที่ผิดพลาด
ยุคของ AI ไม่ใช่แค่เรื่องของความสะดวกสบาย แต่คือการรักษาสมดุลระหว่างนวัตกรรมและความปลอดภัยที่องค์กรต้องเร่งดำเนินการตั้งแต่วันนี้
นวัตกรรมด้านความปลอดภัยและเครือข่ายโดย Fortinet
เพื่อรับมือกับความท้าทายข้างต้น Fortinet ในฐานะผู้นำตลาดความปลอดภัยไซเบอร์ในประเทศไทย ได้มุ่งเน้นแนวคิด “Convergence” หรือการหลอมรวมระหว่างระบบเครือข่าย (Networking) และความปลอดภัย (Security) เข้าด้วยกัน โดยมีหัวใจสำคัญอยู่ที่ระบบปฏิบัติการเดียวคือ FortiOS (ปัจจุบันถึงเวอร์ชัน 8.0) และการพัฒนาชิปประมวลผลเฉพาะทางอย่าง FortiASIC เพื่อให้ทุกอุปกรณ์สามารถทำงานประสานกันได้อย่างไร้รอยต่อ
Fortinet ให้ความสำคัญกับ AI มายาวนานกว่า 15 ปี โดยปัจจุบันถือครองสิทธิบัตรด้านความปลอดภัยไซเบอร์กว่า 1,400 ฉบับ และครึ่งหนึ่งเป็นเทคโนโลยีที่เกี่ยวข้องกับ AI โดยเฉพาะ
กลยุทธ์ด้าน AI ของ Fortinet ครอบคลุมในทุกเลเยอร์ ตั้งแต่ระดับโครงสร้างพื้นฐานที่ทำงานร่วมกับชิป Nvidia เพื่อเสริมพลังการป้องกัน ไปจนถึงระดับแอปพลิเคชัน
นอกจากนี้ Fortinet ยังก้าวไปข้างหน้าด้วยการนำเสนอโซลูชัน Quantum-Safe (เช่น PQC และ QKD) ซึ่งถูกบรรจุลงใน FortiOS ตั้งแต่เวอร์ชัน 7.6 เพื่อเตรียมรับมือกับภัยคุกคามจากคอมพิวเตอร์ควอนตัมในอนาคต ปัจจุบันมีผลิตภัณฑ์ของ Fortinet มากกว่า 20 รายการที่มีฟีเจอร์ AI ที่ใช้งานได้จริง และมีการลงทุนในศูนย์ข้อมูล (Data Center) รวมถึงจุดให้บริการ (POP) ในประเทศไทย เพื่อเร่งการพัฒนานวัตกรรมและตอบโจทย์ลูกค้าในภูมิภาคได้อย่างรวดเร็วและมีประสิทธิภาพที่สุด
แม้องค์กรไทยจะเผชิญทั้งความซับซ้อนของภัยคุกคามที่เพิ่มขึ้นและแรงกดดันจากการเปลี่ยนผ่านสู่ AI แต่การยกระดับการมองเห็นระบบ การควบคุมการใช้งาน AI และการวางกรอบกำกับดูแลที่ชัดเจน จะช่วยให้องค์กรรับมือความเสี่ยงได้อย่างเป็นระบบมากขึ้น ขณะเดียวกัน การลงทุนในโครงสร้างพื้นฐานด้านความปลอดภัยที่รองรับอนาคต เช่น แนวคิด Quantum-safe และการบูรณาการความปลอดภัยเข้ากับเครือข่าย จะเป็นกุญแจสำคัญที่ทำให้องค์กรไทยเดินหน้าได้อย่างมั่นใจในยุคที่การโจมตีเกิดขึ้นเร็วขึ้นและซับซ้อนขึ้นทุกวัน