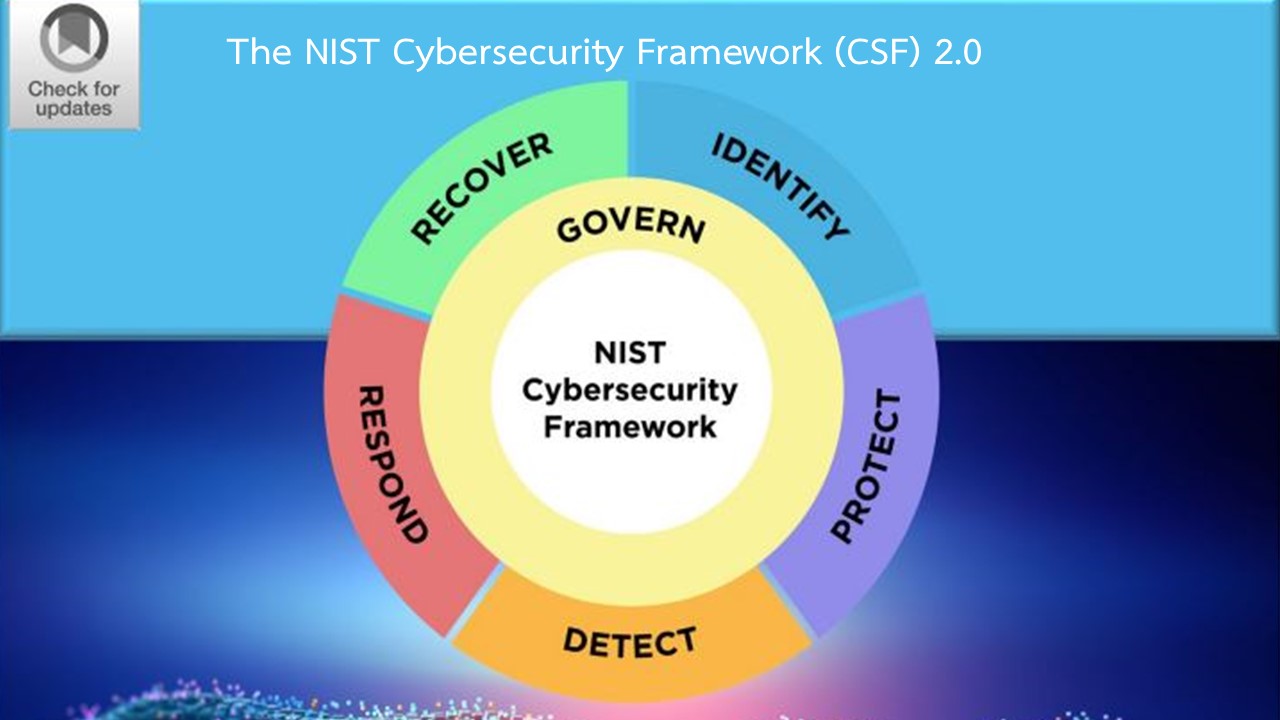
เมื่อองค์กรจะต้องมีความทนทานต่อภัยคุกคามทางไซเบอร์ จึงมีการนำแนวปฏิบัติมาใช้ นั่นคือ NIST Cybersecurity Framework ซึ่งล่าสุดได้ออกชุดให้มา คือ CSF 2.0
ปัจจุบันเทคโนโลยีถูกนำไปใช้เป็นเครื่องมือในการเพิ่มประสิทธิภาพและประสิทธิผลต่อการดำเนินธุรกิจ แต่การใช้เทคโนโลยีก็มาพร้อมความเสี่ยงที่อาจนำไปสู่ภัยคุกคามได้เช่นกัน ในที่นี้จะกล่าวถึงประเด็นที่เกี่ยวข้องกับภัยคุกคามทางไซเบอร์
ที่ผ่านมาองค์กรจึงตระหนักถึงการสร้างความพร้อมด้านความมั่นคงปลอดภัยสารสนเทศ ซึ่งแน่นอนว่าจะต้องมีการวางนโยบาย กำหนดกลยุทธ์ และแนวปฏิบัติ เพื่อให้องค์กรสามารถรับมือกับภัยคุกคามได้หากถูกโจมตี ซึ่งหนึ่งในนั้นคือ ควรต้องสร้างความยืดหยุ่นและความทนทานต่อภัยคุกคามทางไซเบอร์ หรือ Cyber Resilience
Cyber Resilience หมายถึง?
ในบทความนี้จะกล่าวถึงความหมายของ Cyber Resilience ซึ่งอธิบายในแง่มุมตามความเข้าใจจากประสบการณ์ขอผู้เขียนก็คือ Cyber Resilience หมายถึง ความยืดหยุ่นและความทนทานต่อภัยคุกคามทางไซเบอร์ ที่องค์กรสามารถ “ต้านทาน” และ “รับมือ” ได้
โดยการ “ต้านทาน” ได้ก็คือ องค์กรสามารถที่จะหยุดภัยคุกคามที่เข้ามาจู่โจมหรือโจมตีได้อย่างทันท่วงทีเพื่อไม่ให้ภัยนั้นเข้าถึงระบบจนทำให้องค์กรได้รับความเสียหาย
แต่ถ้ายกระดับขึ้นมาเป็น “การรับมือกับภัยคุกคาม” ก็คือ การที่องค์กรมีความสามารถในการจัดการกับภัยคุกคามที่โจมตีระบบขององค์กรซึ่งทำให้ข้อมูลหรือระบบบางส่วนเสียหายหรือได้รับผลกระทบ แต่องค์กรสามารถที่จะแก้ปัญหาความเสียหายเหล่านั้นได้ โดยไม่ทำให้การดำเนินธุรกิจต้องหยุดชะงักหรือเกิดผลกระทบถึงขั้นสะดุดลงได้
NIST CSF 2.0 ตัวช่วยใหม่ล่าสุด
การที่จะทำให้องค์กรมีสภาวะ Cyber Resilience ในที่นี้ขอกล่าวถึง กรอบหรือแนวทางปฏิบัติที่องค์กรสามารถนำไปใช้เป็นหลักการในการศึกษาและดำเนินการต่อไปได้ นั่นก็คือ NIST Cybersecurity Framework 2.0 เป็นกรอบทำงานด้านความมั่นคงปลอดภัยไซเบอร์ตามมาตรฐานสากลซึ่งเป็นที่ยอมรับกันทั่วโลก โดย NIST CSF 2.0 เป็นเวอร์ชันใหม่ล่าสุดออกมาเมื่อปลายเดือนกุมภาพันธ์ 2024 ที่ผ่านมา หลังจากที่เวอร์ชัน 1.0 ออกมาตั้งแต่ ปี 2014
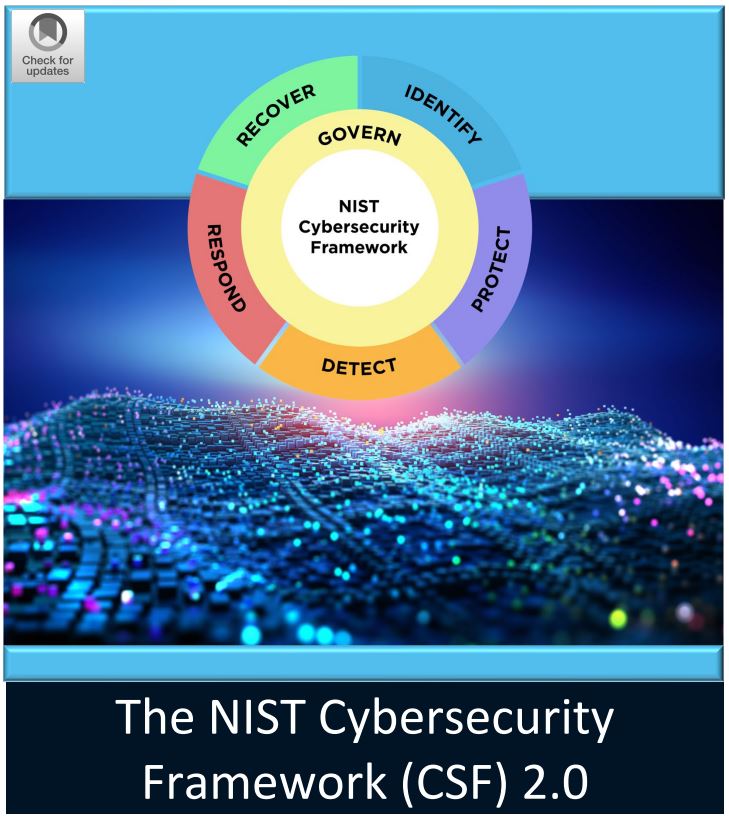
ที่มา: https://nvlpubs.nist.gov/nistpubs/CSWP/NIST.CSWP.29.pdf
NIST CSF 2.0 มีองค์ประกอบหลัก 6 ฟังก์ชัน ได้แก่ Govern, Identify, Protect, Detect, Response และ Recover โดยในเวอร์ชัน 2.0 ได้เพิ่มฟังก์ชัน Govern เข้ามาเป็นฟังก์ชันใหม่ล่าสุด
- Govern: การวางนโยบาย โดยกำหนดกลยุทธ์และการกำกับดูแลเพื่อการจัดการความเสี่ยงด้านความปลอดภัยทางไซเบอร์ขององค์กร รวมทั้งกำหนดอำนาจหน้าที่และความรับผิดชอบ
- Identify: การระบุความเสี่ยงด้านความมั่นคงปลอดภัยทางไซเบอร์ที่สามารถเกิดขึ้นกับ ระบบ คน สินทรัพย์ ข้อมูล และความสามารถในการดำเนินธุรกิจขององค์กร เพื่อทำให้เกิดความเข้าใจที่จะนำไปสู่การบริหารจัดการความเสี่ยงภายในองค์กรซึ่งสอดคล้องกับกลยุทธ์และความต้องการขององค์กร
- Protect: มาตรการในการป้องกัน หรือจำกัดผลกระทบที่อาจเกิดขึ้นจากเหตุการณ์ไม่พึงประสงค์ด้านภัยคุกคาม โดยมีแนวทางในการควบคุมและลดผลกระทบด้านความมั่นคงปลอดภัยทางไซเบอร์ให้อยู่ในระดับที่ยอมรับได้ อีกทั้งยังรวมไปถึงการอบรม การสร้างความตระหนักรู้ให้แก่บุคลากรในองค์กร
- Detect: ตรวจหาความผิดปกติและเหตุการณ์ไม่พึงประสงค์ โดยมีกระบวนการในการตรวจจับ การเฝ้าระวัง หรือติดตามเหตุการณ์ผิดปกติทางไซเบอร์อย่างต่อเนื่อง เพื่อลดความเสี่ยงต่อการถูกโจมตี (Cyber Attack) อันจะนำไปสู่การจัดการปัญหาได้อย่างทันท่วงที
- Response: การรับมือกับเหตุการณ์ผิดปกติ ซึ่งควรต้องมีแนวทางในการจัดการกับภัยคุกคามที่เกิดขึ้นกับองค์กร โดยประกอบด้วย แผนในการตอบสนองของภัยคุกคาม การวิเคราะห์ การแก้ปัญหา ขั้นตอนในการสื่อสาร การบรรเทาผลกระทบ และการปรับปรุง ที่จะต้องดำเนินการเป็นขั้นเป็นตอนอย่างเร่งด่วนเพื่อให้ทันการณ์
- Recover: การกู้คืน ที่จะต้องดำเนินการอย่างเหมาะสม และเร่งด่วน ตอบสนองต่อเหตุการณ์ด้วยความยืดหยุ่น เพื่อให้เกิดการกู้คืนได้ทันท่วงทีทำให้การดำเนินธุรกิจมีความต่อเนื่อง ไม่เกิดการสะดุดหรือได้รับผลกระทบที่ก่อให้เกิดความเสียหาย เช่น มีแผนกู้คืน การกำหนดแนวทางในการฟื้นฟูระบบ แผนสำรวจฉุกเฉิน เป็นต้น เพื่อให้องค์กรกลับมาดำเนินธุรกิจได้ตามปกติโดยเร็ว
หากองค์กรได้นำหลักการของ NIST Cybersecurity Framework ไปเป็นแนวปฏิบัติ จะช่วยยกระดับองค์กรให้ไปสู่ Cyber Resilience การสร้างความทนทานและความยืนหยุ่นต่อภัยคุกคามทางไซเบอร์ได้ในระดับที่น่าพึงพอใจ